
概要
GoRADでできること
ネットワーク利用に必要なすべてをまとめてネットワーク基盤を実現
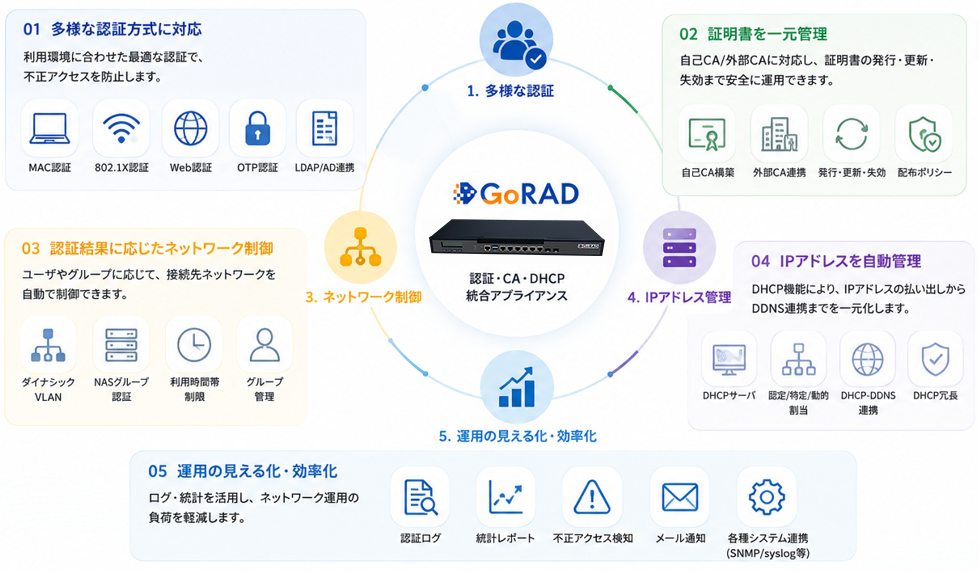
基本の機能
ネットワーク認証
4つの認証方法に対応
利用シーンや環境に応じて、最適な認証方式を選択できます。※1
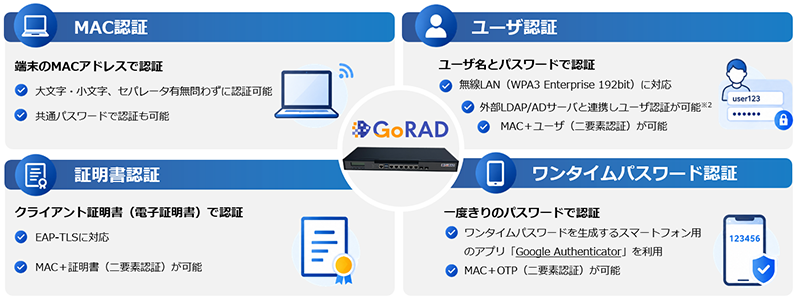
※1…PAP, CHAP, MSCHAP, MSCHAPv2, EAP-PEAP(MSCHAPv2, GTC, MD5), EAP-MD5, EAP-TLS, EAP-TTLS(PAP, CHAP, MSCHAP, MSCHAPv2, GTC, EAP-TLS)
※2…外部LDAP/AD連携には、外部ユーザ認証オプションが必要
認証局CA
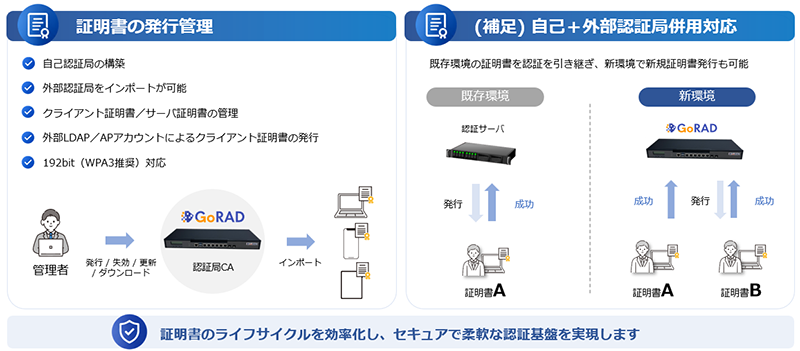
証明書を一元管理。既存環境と新環境をシームレスに運用
DHCP
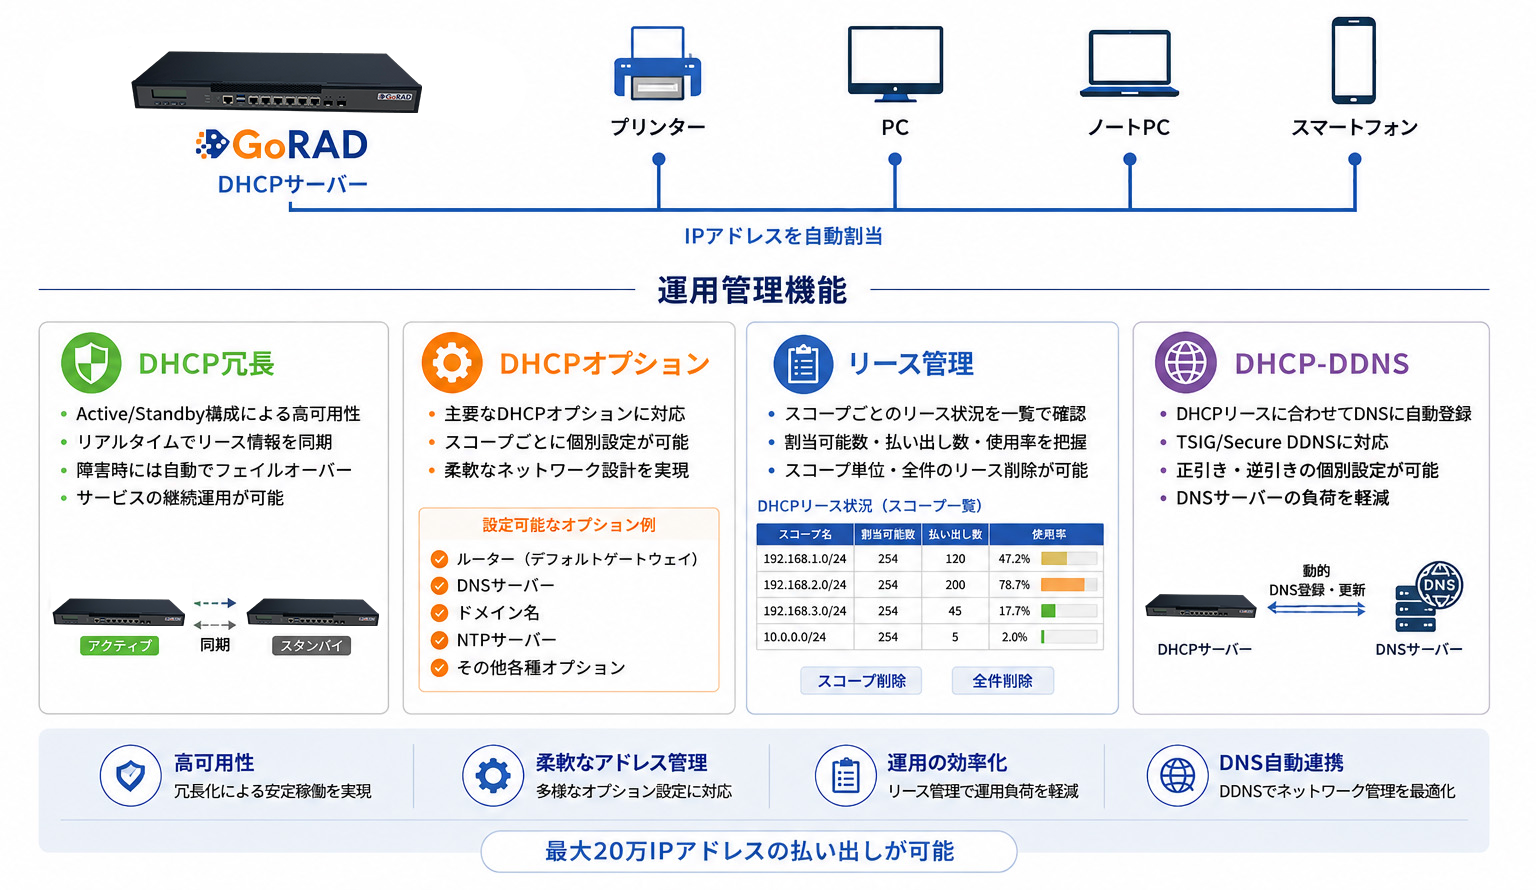
効率的にIPを払い出し、管理者負担を軽減
機能一覧
認証
| MAC認証 | 端末のMACアドレスで認証します。 |
|---|---|
| ユーザ認証 | ユーザID/パスワードで認証します。 |
| 証明書認証 | クライアント証明書で認証します。 |
| ワンタイムパスワード認証 | ワンタイムパスワードを利用して認証します。 |
| 二要素認証 | MACアドレスとその他要素(ユーザ、証明書、ワンタイムパスワード)との二要素認証します。 |
| Web認証 | Webブラウザを利用してユーザID/パスワードで認証します。 |
| AD連携認証 | 外部ADサーバ(Active Directory)内のアカウント情報を参照して認証します。 ※外部ユーザ認証オプション必要 |
| LDAP連携認証 | 外部LDAPサーバ内のアカウント情報を参照して認証します。 ※外部ユーザ認証オプション必要 |
| RADIUSプロキシ認証 | 外部RADIUSサーバに転送して認証します。 |
| 連続パスワード失敗ロック | 連続で指定した回数分のパスワード入力に失敗した場合に制限します。 |
| パスワードポリシー | パスワードの長さ、文字制限(記号、数値、大文字、小文字)、有効期限で制限します。 |
| NASグループ認証 | NAS毎に認証対象グループを指定して認証を行います。 |
認証局CA
| 自己認証局 | 自己認証局を構築します。 ・自己認証局証明書の発行/ダウンロード ・サーバ証明書の発行/ダウンロード ・クライアント証明書の発行/失効/更新/ダウンロード ・CRLダウンロード |
|---|---|
| 外部認証局インポート | 外部の認証局から発行された認証局証明書をインポートします。その場合、外部認証局で発行されたクライアント証明書を認証利用できます。 |
| 自己+外部認証局適用 | 自己認証局と外部認証局を併用します。 |
| 外部LDAP/ADアカウントによる証明書発行 | 外部LDAP/ADサーバのアカウント情報をもとにクライアント証明書を発行します。 |
| 証明書運用ポリシー | 1つのクライアント証明書で認証できる端末台数を限定する(台数限定) 1つのクライアント証明書で認証できる端末を限定する(端末限定) 1つのクライアント証明書で初回認証した端末に限定する(初回限定) |
アカウント
| アカウント管理 | 認証利用するアカウント(端末/ユーザ/証明書/ワンタイムパスワード)の登録、編集、削除を行います。 ※最大登録数…ライセンス数に相当 |
|---|---|
| グループ管理 | アカウントをグループ管理します。 |
| グループプロファイル適用 | グループ単位で設定した評価RADIUS属性と応答RADIUS属性のプロファイルを提供します。 |
| 未認証アカウントの自動削除 | 登録してから指定日数経過して認証が行われていないアカウントを自動削除します。 |
| 最終認証後の無効化/削除 | 最後に認証してから指定日数経過して認証が行われていないアカウントを無効化、削除します。 |
| ダイナミックVLAN対応 | グループ単位、NAS単位で認証後に指定したVLANを割り当てます。 |
| 有効期間制限 | 有効開始日と有効終了日を指定してアカウントを有効期間で制限します。 |
| 利用可能時間帯制限 | グループ単位、アカウント単位で利用可能な時間帯で制限します。 |
| MAC認証時共通パスワード | MAC認証時に指定した共通パスワードを適用します。 |
利用申請
| Wi-Fi接続自動表示 | Wi-Fi接続した際に自動で利用案内画面を表示します。 |
|---|---|
| 端末申請 | MAC認証用の利用申請を行います。 |
| ユーザ申請 | ユーザ認証用の利用申請を行います。 |
| 証明書申請 | 証明書認証用の利用申請を行います。 |
| OTP申請 | OTP認証用の利用申請を行います。 |
| 管理者承認 | 利用申請を管理者が承認し正規登録します。 |
| 自動承認 | 利用申請を管理者の承認なしで正規登録します。 |
| 申請端末のMACアドレス自動取得 | 申請端末のMACアドレスを自動取得して、利用申請画面に表示します。 |
| 申請後メール通知 | 利用申請後に管理者へメール通知します。 |
| 承認後メール通知 | 管理者承認後に利用者へメール通知します。 |
| 画面カスタマイズ | 申請項目名の変更や表示有無、入力形式の選択(テキストもしくはプルダウン)などのカスタマイズを行います。 |
DHCP
| IPアドレス自動払い出し | ネットワーク上の接続された端末にIPアドレスを自動払い出しします。 |
|---|---|
| 固定割当 | 特定端末に対して、特定のIPアドレスを払い出します。 |
| 特定割当 | 特定端末に対して、指定した払い出し範囲からIPアドレスを払い出します。 |
| 動的割当 | 不特定端末に対して、指定した払い出し範囲からIPアドレスを払い出します。 |
| 組み合わせ割当 | 1つのセグメント内で固定割当、特定割当、動的割当を組み合わせて利用します。 |
| DHCP冗長 | DHCPサービスが動作している機器に障害が発生した場合、もう1台でDHCPサービスを引き継ぎます。 ※DHCP冗長台数…最大1台 |
| DHCPオプション | クライアントへIPアドレスとともに配布する追加のネットワーク設定情報を自動配布します。 |
| DHCP-DDNS | TSIG認証およびSecure DDNSに対応し、DHCPリースと連携して正引き・逆引きのDNSレコードを自動登録・更新します。 |
運用管理
| 1対Nの冗長構成 | メイン機のシステム情報を別の機器で同期します。 ※冗長台数…最大10台 |
|---|---|
| NASモード切り替え | NAS単位で認証モードとMAC収集モードを切り替えます。 |
| 不正アクセス検出 | 未許可接続を不正アクセスと見なし、接続場所を特定し、管理者へメール通知します。 |
| UPS連携 | APC社製もしくはオムロン社製の無停電電源装置(UPS)と連携し、UPSが停電を検出した場合、自動的にシャットダウン処理を行い、データ損失やシステム異常を抑制します。 |
| SNMP連携 | SNMPマネージャサーバと連携して、SNMPマネージャからのシステム状況取得の要求に対して応答します。 |
| syslog転送 | 外部syslogサーバにログデータを転送します。 |
| DHCPリース管理 | スコープごとの割当可能数・払い出し数・使用率を一覧で確認でき、スコープ単位または全件のリース削除に対応します。 |
| 統計レポート | 統計レポートを作成し、PDFファイル出力します。 利用率、認証数、認証エラー数、アクセス集中時間帯 |
| SSL暗号化 | 管理画面や利用申請画面への通信を暗号化します。 |
| 管理画面アクセス制限 | アクセス元のIPアドレス(ネットワーク範囲)を指定して、指定したIPアドレス以外からの管理画面へのアクセスを拒否します。 |
| CUI対応 | テキストベースのコマンドラインを利用したユーザインタフェースに対応します。 |
| バックアップ/リストア | システムの情報のバックアップ、及びバックアップされたデータを元に復旧させます。 |
| 計画シャットダウン | 指定した時間にシャットダウンを行います。(計画停電対応) |
| 設定ウィザード | 必要な設定を各ステップに分けて画面遷移させて設定します。 |
| FXデータ移行 | iBAQS-FXのデータを移行します。 |
お気軽にお問合せください
- TEL
-
0776-38-6373受付時間:9:00~17:00(土日祝・当社休日除く)